> ## Documentation Index
> Fetch the complete documentation index at: https://waffo.com/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# 账号激活与成员权限
> 激活 Waffo 生产账号,在 Dashboard 添加成员,并按职责分配角色。
Waffo 开通生产账号后,超级管理员需要先激活账号,再为团队成员分配独立账号和适合其职责的角色。
## 激活生产账号
Waffo 会将激活邮件发送到生产账号的超级管理员邮箱。
在收到邮件后的 24 小时内打开激活链接。
设置登录密码并完成账号激活。
打开 [Waffo Dashboard](https://dashboard.waffo.com/auth/login) 并登录。
如果链接已过期,请联系 Waffo 技术支持重新发送激活邮件。
## 添加团队成员
只有具备成员管理权限的账号才能邀请其他成员。
使用超级管理员账号登录 Dashboard,进入 **Settings → Operator**。
点击添加成员,并填写成员姓名和邮箱。
选择适合其职责的角色。建议为项目开发人员选择 **Dev**。
保存成员信息。
为每位成员使用独立邮箱。不要多人共用超级管理员账号。
## 角色说明
| 角色 | 适用人员 | 主要权限 |
| ------------------- | ------------ | ------------------------------------------- |
| **Super Admin** | 账号负责人 | 激活生产账号、管理成员,并管理账号的全部关键配置 |
| **Admin** | 管理员 | 管理日常业务与成员,拥有接近完整的操作权限 |
| **Read-Only** | 审计、查询人员 | 查看交易、Settlement、财务和合同信息,不能修改业务数据 |
| **General** | 运营、财务人员 | 处理核心业务,包括交易操作、Settlement、Reconciliation 和提现 |
| **Dispute Manager** | Dispute 处理人员 | 查看相关交易,并处理 Dispute 和 Chargeback 业务 |
| **Dev** | 开发、技术支持人员 | 查看技术参数,并进行集成配置和技术调试 |
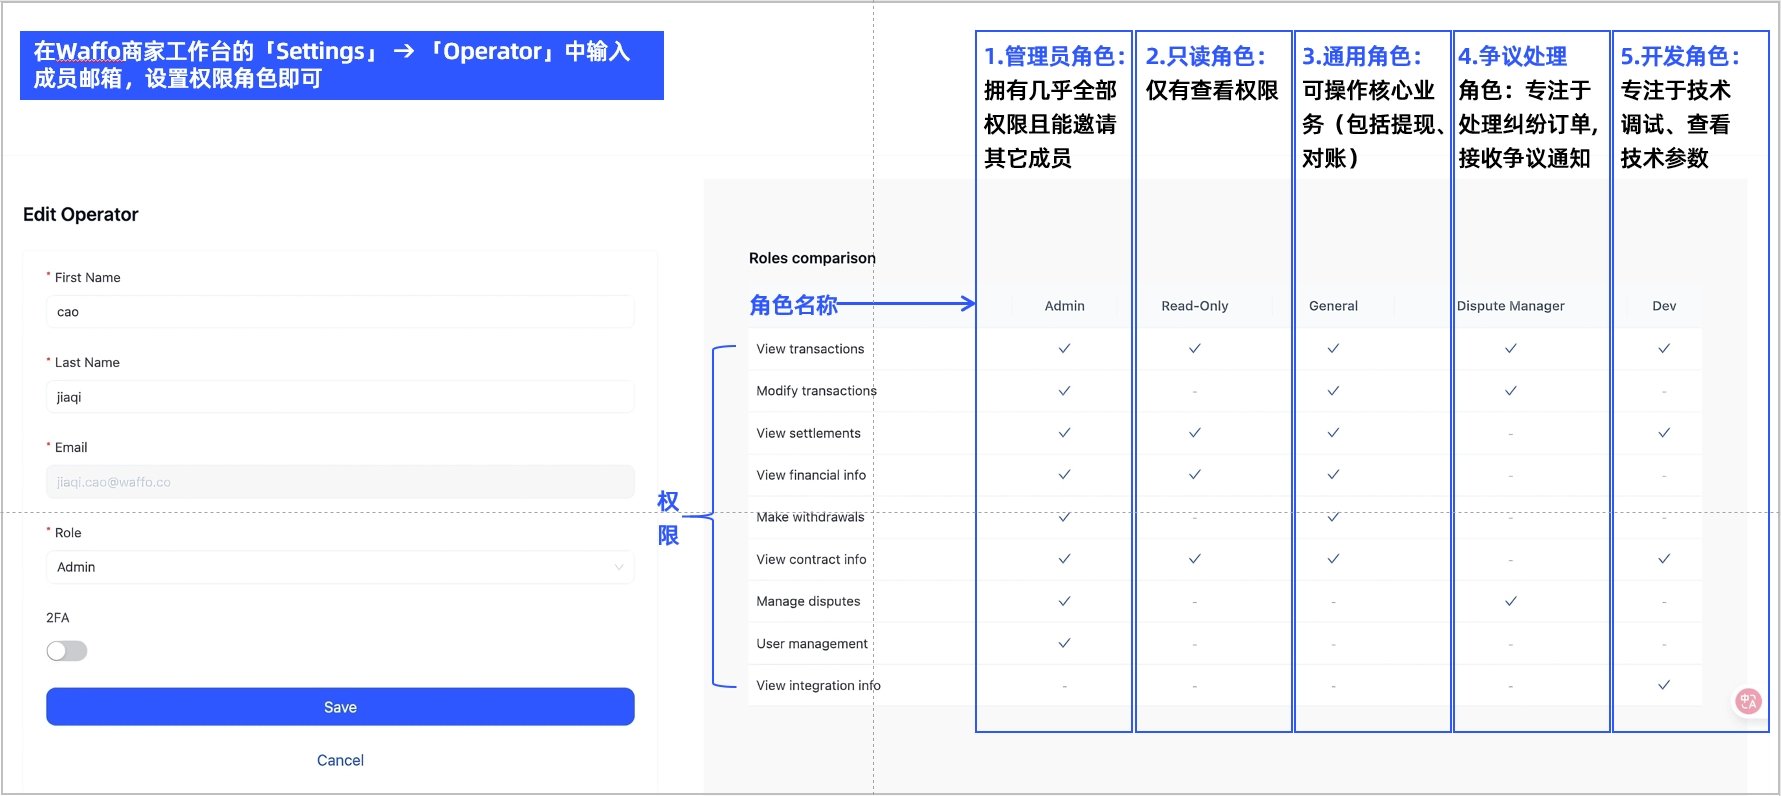 角色可见菜单和操作按钮以当前 Dashboard 配置为准。如果成员看不到所需功能,请让超级管理员检查其角色。
## 权限分配建议
* 项目开发人员使用 **Dev**,不要使用超级管理员账号进行日常集成。
* 财务或运营人员按职责使用 **General** 或 **Read-Only**。
* 只处理 Dispute 的成员使用 **Dispute Manager**。
* 只有确实需要管理成员或关键账号配置的人员才使用 **Admin**。
下一步:[配置商户公钥](/docs/zh/developer-docs/getting-started/public-key-configuration)。